Un plan de pruebas que alguien quiera leer
Un plan de pruebas no tiene por qué ser un documento interminable que nadie lee. Responder cinco preguntas básicas y acordar criterios claros de entrada y salida ayuda a coordinar al equipo, enfocar los riesgos y decidir a tiempo cuándo dejar de probar.
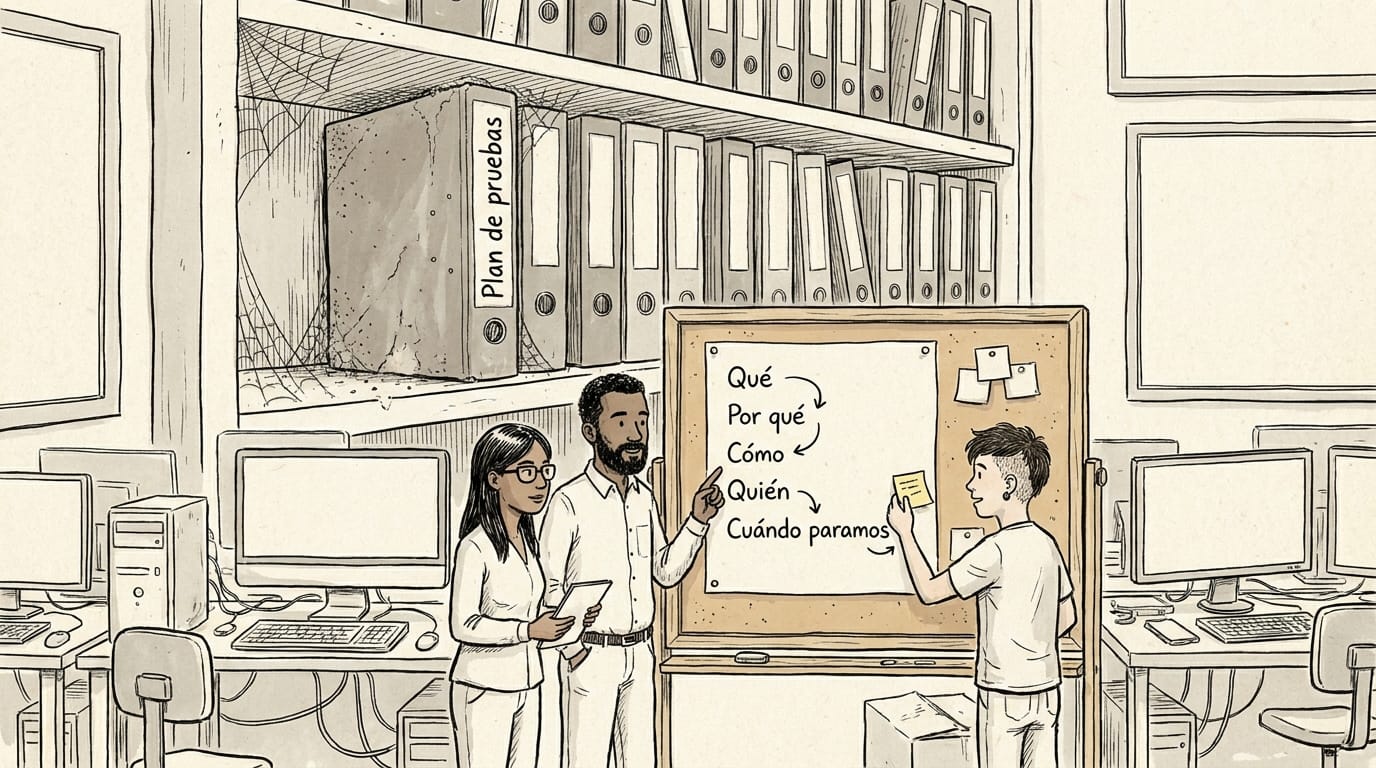
Durante mucho tiempo, la planificación en el desarrollo de software se asoció con documentos de cuarenta páginas que nadie leía. El estándar histórico IEEE 829 impulsaba carpetas técnicas extensas, pero hoy ha dejado de estar vigente; su reemplazo oficial es la serie ISO/IEC/IEEE 29119 (en particular su parte 3 sobre documentación de pruebas). En equipos ágiles con ciclos continuos, redactar textos interminables no garantiza mejores resultados. Un plan de prueba moderno busca resolver un problema distinto: fijar los medios, el calendario y los acuerdos necesarios para alcanzar los objetivos del proyecto sin perder tiempo en burocracia.
Planear obliga a anticipar problemas de presupuesto, riesgos, herramientas y disponibilidad del equipo. En vez de redactar un manual que nadie consultará, podemos responder cinco preguntas esenciales: qué, por qué, cómo, quién y cuándo paramos. Con esta estructura, cualquier persona que coordine pruebas puede alinear a su equipo en una sola página.
La arquitectura de las cinco preguntas
El programa de estudio del ISTQB (Certified Tester Foundation Level o CTFL) describe los elementos habituales de un plan: alcance, objetivos, supuestos, riesgos, enfoque técnico, recursos y calendario. En la práctica cotidiana, ese contenido resulta mucho más claro si se divide en cinco preguntas directas.
1. ¿Por qué probamos? (Riesgos y valor)
El esfuerzo de prueba debe justificarse por el riesgo que corre el negocio y no por frases abstractas. El nivel de riesgo se determina evaluando la probabilidad de que algo falle junto con el impacto que tendría ese fallo. Quien prueba da prioridad a lo que causaría más daño. En un carrito de compras, por ejemplo, el riesgo principal es perder transacciones monetarias durante picos de venta, mientras que un defecto visual en el pie de página representa un impacto menor. Abordamos los fundamentos sobre riesgos de producto y el valor del negocio al justificar la inversión en control de calidad.
2. ¿Qué probamos y qué dejamos fuera? (Alcance)
El plan debe marcar una frontera nítida entre lo que entra en las pruebas (in-scope) y lo que queda excluido (out-of-scope). Escribir lo que queda fuera evita malentendidos días antes de la entrega. Por ejemplo, en un formulario de registro de usuarios, podemos incluir la validación de contraseñas y correos, pero declarar fuera de alcance la autenticación biométrica si el proveedor externo no ofrece todavía un entorno de pruebas adecuado. Dejar fuera una función es una decisión consciente de riesgo, no un descuido.
3. ¿Cómo probamos? (El enfoque técnico)
Esta sección describe el enfoque de prueba, es decir, las actividades, técnicas y herramientas que utilizaremos. Aquí definimos los niveles de prueba y los tipos de prueba requeridos. Para balancear el esfuerzo, solemos apoyarnos en la pirámide de prueba, un modelo gráfico que recomienda una base sólida con muchas pruebas pequeñas, aisladas y rápidas en la base, y pocas pruebas complejas de extremo a extremo en la cima. También se especifican las herramientas, como Playwright para automatización o k6 para pruebas de carga (load testing).
4. ¿Quién lo hace? (Roles y responsabilidades)
El plan nombra a las personas involucradas y sus tareas exactas. La calidad no depende sólo de quien prueba; involucra a desarrollo, operaciones, producto y soporte. Aquí se aclara quién diseña los escenarios, quién prepara los datos de prueba y quién revisa y clasifica cada defecto encontrado. Si una base de datos requiere copias anonimizadas antes de validar un selector de fechas de facturación, debe constar explícitamente qué equipo preparará esa infraestructura.
5. ¿Cuándo nos detenemos? (Criterios de salida)
Probar todas las combinaciones posibles de un sistema es imposible. Por esta razón, el plan debe definir con anticipación en qué momento concluye la evaluación. Decidir de antemano cuándo se deja de probar evita que lo decida la fecha de entrega. Si no fijamos una meta clara, el tiempo se agota y el software sale a producción sin control.
Criterios de entrada y salida: acuerdos, no barreras
Para coordinar el trabajo sin generar fricciones entre áreas, utilizamos dos herramientas clave que marcan el inicio y el fin de las actividades.
Los criterios de entrada representan el conjunto de condiciones requeridas para iniciar oficialmente una tarea. Si intentamos probar sobre un entorno inestable, perderemos horas reportando fallas de configuración en lugar de defectos del producto. En esquemas de trabajo ágiles, estos requisitos previos se conocen frecuentemente como la Definición de Listo (Definition of Ready).
Los criterios de salida establecen las condiciones necesarias para declarar que una actividad concluyó con éxito. Incluyen mediciones objetivas, como el nivel de cobertura alcanzado o el número de defectos pendientes de solución. En la cultura ágil, corresponden a la Definición de Hecho (Definition of Done). Cuando el tiempo o el presupuesto se terminan antes de completar los casos previstos, las partes interesadas pueden revisar el riesgo residual y autorizar formalmente la salida sin más pruebas.
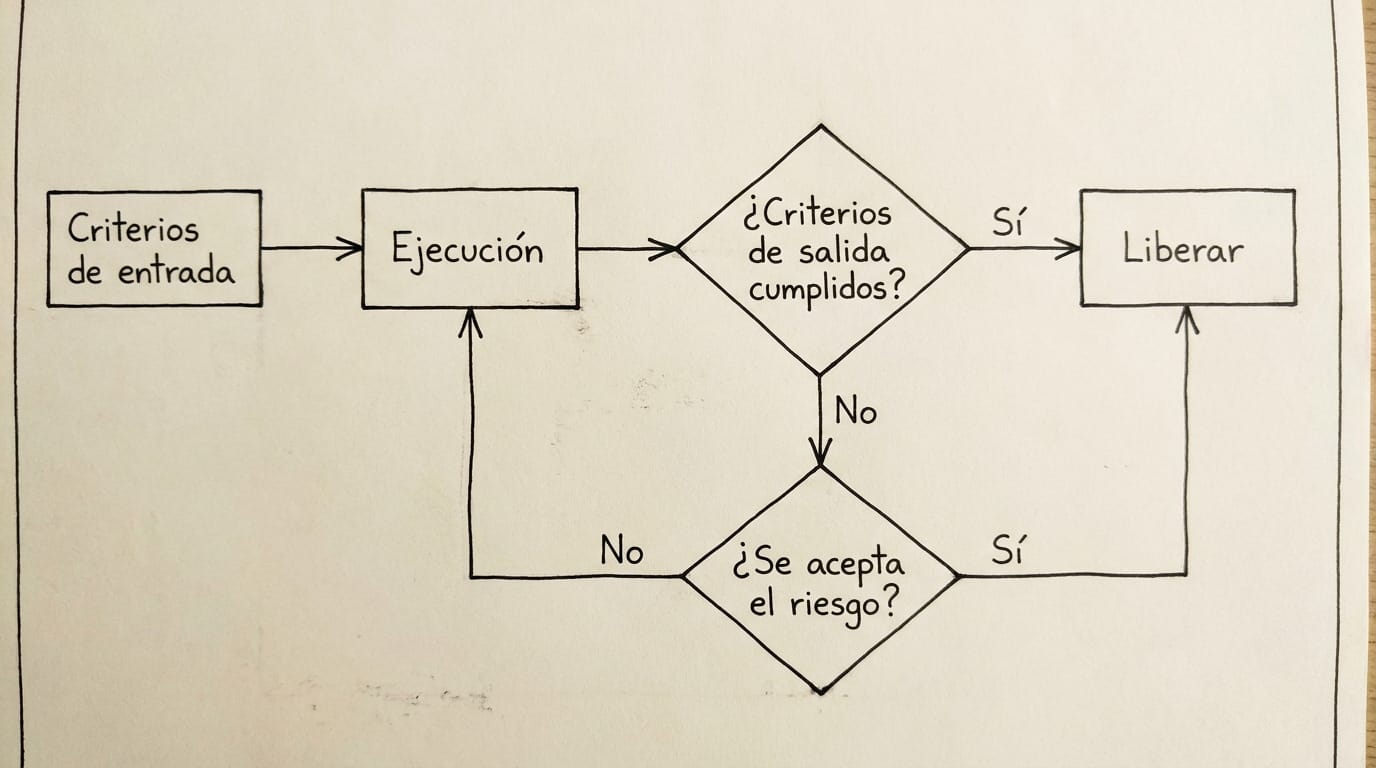
En organizaciones tradicionales, estos filtros se utilizaban a veces como aduanas burocráticas para delegar culpas. El enfoque contemporáneo los transforma en acuerdos compartidos:
| Dimensión de Análisis | Puertas Burocráticas Tradicionales | Acuerdos de Trabajo |
|---|---|---|
| Propósito Principal | Transferir responsabilidades y repartir culpas por los retrasos. | Proteger el flujo de trabajo y la estabilidad de las entregas. |
| Origen y Gobernanza | Los impone de forma aislada el área de pruebas. | Los acuerdan desarrollo, producto, operaciones y pruebas. |
| Mecanismo de Aplicación | Bloqueo rígido de fases al final del ciclo de entrega. | Verificación continua integrada en el proceso de entrega. |
| Gestión de Excepciones | Negociación opaca bajo presión al llegar la fecha límite. | Análisis formal del riesgo residual aceptado por el negocio. |
| Evolución | Documento estático que rara vez cambia tras su aprobación. | Reglas vivas que se ajustan durante las retrospectivas del equipo. |
El plan de pruebas en una sola página
Para mantener la agilidad, distintas figuras del sector han propuesto formatos sintéticos. En 2011, James Whittaker, entonces director de pruebas en Google, propuso el ejercicio del 10 Minute Test Plan con la intención de eliminar el relleno documental. De esa experiencia surgió la estructura ACC:
- Atributos (Attributes): Adjetivos que definen la calidad esperada (por ejemplo: rápido, seguro o accesible).
- Componentes (Components): Sustantivos que nombran las partes del sistema (módulos, clases o servicios).
- Capacidades (Capabilities): Verbos que describen lo que el usuario puede realizar en el producto.
En una línea similar, Ministry of Testing, una comunidad de profesionales de pruebas, publica una guía sobre el plan de pruebas en una página (One-Page Test Plan), escrita por Claire Reckless en 2016, que toma como ejemplo el plan de una página del libro Agile Testing de Lisa Crispin y Janet Gregory: una sola hoja con el alcance, lo que queda fuera, los recursos, los riesgos y los supuestos. Este esquema reúne el contexto indispensable para que cualquier persona del equipo entienda qué se evalúa en cuestión de minutos.
No debemos confundir un plan de pruebas con un caso de prueba, el cual contiene pasos y datos detallados para una verificación específica, ni con una estrategia global. Tampoco es la lista de escenarios: el plan dice qué se prueba a nivel de funcionalidades y riesgos, y la lista detallada —lo que el ISTQB llama condiciones de prueba y muchos equipos llaman escenarios— vive en otro documento o en la herramienta de gestión de pruebas; el plan solo remite a ella. Ya exploramos los fundamentos de la estrategia de prueba y el proceso general de evaluación en entregas previas. El plan coordina un esfuerzo puntual: una versión, un proyecto o una iteración determinada.
Plantilla: Plan de pruebas en una página
A continuación presentamos una estructura mínima aplicable a cualquier ciclo de trabajo, ilustrada con el ejemplo de un módulo de transacciones:
1. Justificación y Riesgos (¿Por qué?)
- Objetivo: Garantizar la estabilidad en las transacciones tras migrar la pasarela de pagos.
- Riesgos críticos: Pérdida de compras por demoras en la respuesta de la pasarela; bloqueos en celulares con conexiones lentas.
- Supuestos: El proveedor externo garantiza un entorno de simulación operativo durante el ciclo.
2. Alcance (¿Qué?)
- Dentro de alcance (In-Scope): Cobros con tarjetas de crédito y débito; verificación de doble factor en montos altos; pruebas de carga sobre el servicio de pagos.
- Fuera de alcance (Out-of-Scope): Métodos de cobro en efectivo en comercios locales (se evaluarán en la siguiente versión); navegadores web obsoletos sin soporte corporativo.
3. Enfoque técnico (¿Cómo?)
- Niveles y tipos: Pruebas de integración en servicios internos; pruebas funcionales de sistema para el usuario final; pruebas no funcionales de rendimiento y seguridad básica.
- Herramientas y datos: Playwright para flujos web, k6 para concurrencia; base de datos clonada con datos anonimizados y tarjetas bancarias de prueba.
4. Responsables (¿Quién?)
- Diseño y ejecución: Especialistas de pruebas.
- Infraestructura: Ingenieros de operaciones y DevOps.
- Decisión de liberación: Responsable del producto (Product Owner) junto con la coordinación de pruebas.
5. Acuerdos de trabajo (¿Cuándo paramos?)
- Criterios de entrada: Compilación exitosa en el entorno de pruebas; pruebas de humo básicas superadas al cien por ciento; historias de usuario con criterios de aceptación claros.
- Criterios de salida: Cero defectos bloqueantes sin resolver; ejecución de todas las pruebas de regresión previstas; análisis de riesgo residual revisado y aprobado por el área de producto.
- Límite de tiempo: Si el plazo concluye antes de agotar los casos, el responsable del producto evalúa si acepta el riesgo de liberar en ese estado.
Conclusión
El verdadero valor de un plan de pruebas no radica en la cantidad de páginas acumuladas, sino en las decisiones que obliga a tomar antes de escribir la primera línea de código o ejecutar el primer escenario. Organizar el documento alrededor de cinco preguntas básicas permite que el equipo completo comprenda el alcance y colabore sin fricciones burocráticas.
Establecer criterios de entrada y salida claros transforma las exigencias técnicas en acuerdos de trabajo transparentes. Al definir con anticipación las condiciones exactas para detener las pruebas, evitamos que las prisas del calendario comprometan a ciegas la calidad del sistema.
Fuentes
- Bhardwaj, Devansh, 2025 (actualizado en 2026). "What Is a Test Plan? Components, Template, and Example." TestMu AI. https://www.testmuai.com/learning-hub/test-plan/
- Glosario ISTQB de pruebas de software (español): https://glossary.istqb.org/es_ES/home
- IEEE Standards Association. "IEEE 829-2008: IEEE Standard for Software and System Test Documentation" (reemplazado por ISO/IEC/IEEE 29119-1, -2 y -3 de 2013 y 29119-4 de 2015). https://standards.ieee.org/ieee/829/1218/
- ISTQB, 2024. "Certified Tester Foundation Level Syllabus v4.0.1", secciones 1.3, 4.5, 5.1.1 a 5.1.7 y 5.2. https://istqb.org/certifications/certified-tester-foundation-level-ctfl-v4-0/
- Reckless, Claire, 2016 (actualizado por Ady Stokes, 2025). "The one page test plan." Ministry of Testing. https://www.ministryoftesting.com/insights/the-one-page-test-plan
- Son, Hannah, 2026. "Test Plan vs Test Strategy: When to Use Each." Blog de TestRail. https://www.testrail.com/blog/test-plan-vs-test-strategy/
- Whittaker, James, 2011. "The 10 Minute Test Plan." Google Testing Blog. https://testing.googleblog.com/2011/09/10-minute-test-plan.html