Técnicas de diseño de pruebas: cómo elegir qué probar cuando no se puede probar todo
No podemos probarlo todo, así que elegimos qué probar. Las técnicas de prueba se agrupan en tres familias según de dónde salen los casos: los requisitos (caja negra), el código (caja blanca) y la experiencia. Con un ejemplo bancario vemos qué aporta y qué deja fuera cada una.
Uno de los principios fundamentales de las pruebas de software establece que realizar una prueba exhaustiva es imposible. Probar un sistema de manera exhaustiva implica evaluar cada combinación posible de datos de entrada y condiciones previas, una tarea inalcanzable excepto en situaciones verdaderamente elementales. La imposibilidad radica en la rapidez con la que se multiplican los datos.
Pensemos, por ejemplo, en la sección para realizar transferencias de una aplicación bancaria. Si el sistema permite ingresar montos desde 1 hasta 50,000 pesos con centavos, ese único campo ya abarca cerca de cinco millones de valores distintos. Si a esto le sumamos variables como el tipo de cuenta, la plataforma utilizada o el horario de la transacción, el volumen de casos crece de forma exponencial. Además, cuando el orden de las acciones altera el resultado, las combinaciones se vuelven infinitas.
Para un solo campo, probar los cinco millones de montos sí es posible: una prueba automatizada que llame a la función con cada uno termina en segundos. El problema es otro. Cada caso necesita su resultado esperado, y calcularlo para cinco millones de montos obliga a escribir la regla otra vez dentro de la prueba, con el riesgo de copiar los mismos defectos del código.
Además, la inmensa mayoría terminaría evaluando exactamente la misma lógica. Por ejemplo, si la aplicación procesa de forma idéntica una transferencia de 500 pesos y una de 501, 502 o 503 pesos, comprobar cada valor individual no aporta información novedosa. Y en cuanto sumamos el tipo de cuenta, la plataforma o el horario, o probamos desde la pantalla de la aplicación, donde cada caso tarda segundos, la cuenta deja de ser posible: a un segundo por caso, cinco millones de casos tardarían casi 58 días.
Por este motivo, se debe seleccionar estratégicamente qué evaluar en lugar de intentar abarcarlo todo. En esto consiste el diseño de pruebas: definir de manera deliberada los casos de prueba a ejecutar y los criterios de verificación correspondientes. Para decidir con un método se recurre a las técnicas de prueba, las cuales permiten estructurar conjuntos de pruebas acotados y eficaces, incrementando la probabilidad de hallar defectos en comparación con una selección aleatoria o basada en la intuición.
Las distintas técnicas de prueba se clasifican en tres familias principales, según el origen de los casos de prueba:
- Técnicas de caja negra. Toman como base la especificación de requisitos (lo que el sistema debe hacer), sin mirar el código. Gracias a esto, los casos se mantienen vigentes aun si la programación cambia, siempre que las reglas de negocio permanezcan idénticas.
- Técnicas de caja blanca. Se fundamentan en la estructura interna del código: sus sentencias, decisiones y condiciones. Requieren que la arquitectura o el código fuente ya existan, permitiendo medir con precisión el nivel de cobertura que alcanzan las pruebas.
- Técnicas basadas en la experiencia. Surgen de los conocimientos, la intuición y el historial de quien realiza las pruebas, enfocándose en defectos comunes observados en aplicaciones similares. Su efectividad depende de la experiencia del especialista y permite identificar defectos que las otras dos técnicas podrían omitir.
A continuación, revisaremos cómo llevar estos conceptos a la práctica en un escenario real.
El ejemplo: las transferencias de un banco
Supongamos que trabajamos en un banco. El banco estableció estas reglas para las transferencias:
- Cada transferencia debe ser de al menos 1 peso y de máximo 50,000 pesos.
- Las transferencias de hasta 8,000 pesos no pagan comisión.
- Las transferencias de más de 8,000 pesos pagan una comisión fija de 15 pesos.
Para cumplirlas, el área de análisis de negocio escribió estos requisitos:
| ID | Requisito | Regla |
|---|---|---|
| REQ-TRF-01 | El sistema debe aceptar transferencias con un monto de \$1.00 a \$50,000.00 MXN. | 1 |
| REQ-TRF-02 | El sistema debe rechazar las transferencias con un monto menor que \$1.00 MXN o mayor que \$50,000.00 MXN y mostrar el mensaje «El monto debe estar entre \$1.00 y \$50,000.00». | 1 |
| REQ-TRF-03 | El sistema debe rechazar un monto con más de dos decimales y mostrar el mensaje «El monto admite como máximo dos decimales». | 1 |
| REQ-TRF-04 | El sistema no debe cobrar comisión a las transferencias con un monto menor o igual que \$8,000.00 MXN. | 2 |
| REQ-TRF-05 | El sistema debe cobrar una comisión fija de \$15.00 MXN a las transferencias con un monto mayor que \$8,000.00 MXN. La comisión se carga a la cuenta de origen, además del monto transferido. | 3 |
| REQ-TRF-06 | Los límites de REQ-TRF-01 y REQ-TRF-02 aplican al monto transferido, sin incluir la comisión. | 1, 3 |
Y el equipo de desarrollo los implementa así:
from decimal import Decimal

MONTO_MINIMO = Decimal("1.00")
MONTO_MAXIMO = Decimal("50000.00")
LIMITE_SIN_COMISION = Decimal("8000.00")
COMISION = Decimal("15.00")


def calcular_comision(monto: Decimal) -> Decimal:
    if monto.as_tuple().exponent < -2:
        raise ValueError("El monto admite como máximo dos decimales")
    if monto < MONTO_MINIMO or monto > MONTO_MAXIMO:
        raise ValueError("El monto debe estar entre $1.00 y $50,000.00")
    if monto <= LIMITE_SIN_COMISION:
        return Decimal("0.00")
    return COMISION


def total_a_cargar(monto: Decimal) -> Decimal:
    return monto + calcular_comision(monto)
Ahora nos toca a nosotros. ¿Cómo verificamos que este código cumple los requisitos? ¿Cómo diseñamos los casos de prueba que vamos a usar? ¿Y cómo mantenemos la suite de pruebas (el conjunto de casos que ejecutamos) lo más pequeña posible y, al mismo tiempo, aumentamos las probabilidades de encontrar los defectos que importan?
Tres formas de elegir los casos
Cada una de estas tres familias aborda de manera diferente la misma pregunta: ¿cuáles casos de prueba seleccionar para evaluar el comportamiento del sistema? La distinción fundamental radica en la fuente de información que consulta cada una para tomar esa decisión.
Desde los requisitos: caja negra
Al aplicar técnicas de caja negra, el enfoque se centra en los requisitos en lugar de examinar el código fuente, identificando las variaciones en el comportamiento esperado del sistema. En este caso, los requisitos REQ-TRF-04 y REQ-TRF-05 clasifican los montos autorizados en dos categorías principales: aquellos exentos de comisión y los que aplican un cargo fijo de 15 pesos. Por su parte, REQ-TRF-02 y REQ-TRF-03 establecen las reglas de rechazo para valores fuera de rango o con decimales no permitidos.
Para validar estos casos no se requiere evaluar una infinidad de montos dentro de cada categoría. Resulta más eficiente seleccionar un valor representativo por grupo y concentrar la atención en los límites exactos donde cambia la regla de negocio: 0.99 y 1.00, 8,000.00 y 8,000.01, así como 50,000.00 y 50,000.01. Cada uno de estos valores prueba un límite y, a la vez, representa a su categoría: 8,000.00, por ejemplo, prueba el límite de la comisión y representa a los montos sin comisión. Por último, el resultado esperado para cada caso debe derivarse estrictamente de las especificaciones del requisito y no de la respuesta que entregue la aplicación; por ejemplo, un monto de 8,000.00 no genera comisión debido a lo estipulado en REQ-TRF-04.
| Caso | Monto | Resultado esperado | Requisito |
|---|---|---|---|
| CN-01 | 0.99 | Rechazo: «El monto debe estar entre \$1.00 y \$50,000.00» | REQ-TRF-02 |
| CN-02 | 1.00 | Se acepta; comisión 0.00; se cargan 1.00 | REQ-TRF-01, 04 |
| CN-03 | 8,000.00 | Se acepta; comisión 0.00; se cargan 8,000.00 | REQ-TRF-04 |
| CN-04 | 8,000.01 | Se acepta; comisión 15.00; se cargan 8,015.01 | REQ-TRF-05 |
| CN-05 | 50,000.00 | Se acepta; comisión 15.00; se cargan 50,015.00 | REQ-TRF-05, 06 |
| CN-06 | 50,000.01 | Rechazo: «El monto debe estar entre \$1.00 y \$50,000.00» | REQ-TRF-02, 06 |
| CN-07 | 8,000.005 | Rechazo: «El monto admite como máximo dos decimales» | REQ-TRF-03 |
Las pruebas de caja negra no pueden generar casos para decisiones que el código tome por su cuenta si estas no están explícitamente contempladas en los requisitos; esto representa la principal limitante de esta técnica.
Desde el código: caja blanca
El enfoque de caja blanca requiere examinar directamente el código fuente. En la función calcular_comision, se identifican tres condiciones clave: validar la cantidad de decimales (no más de dos), comprobar si el monto queda fuera del límite permitido y determinar si es menor o igual a 8,000. El objetivo de esta técnica es formular casos de prueba que ejecuten tanto la rama verdadera como la falsa de cada una de estas decisiones.
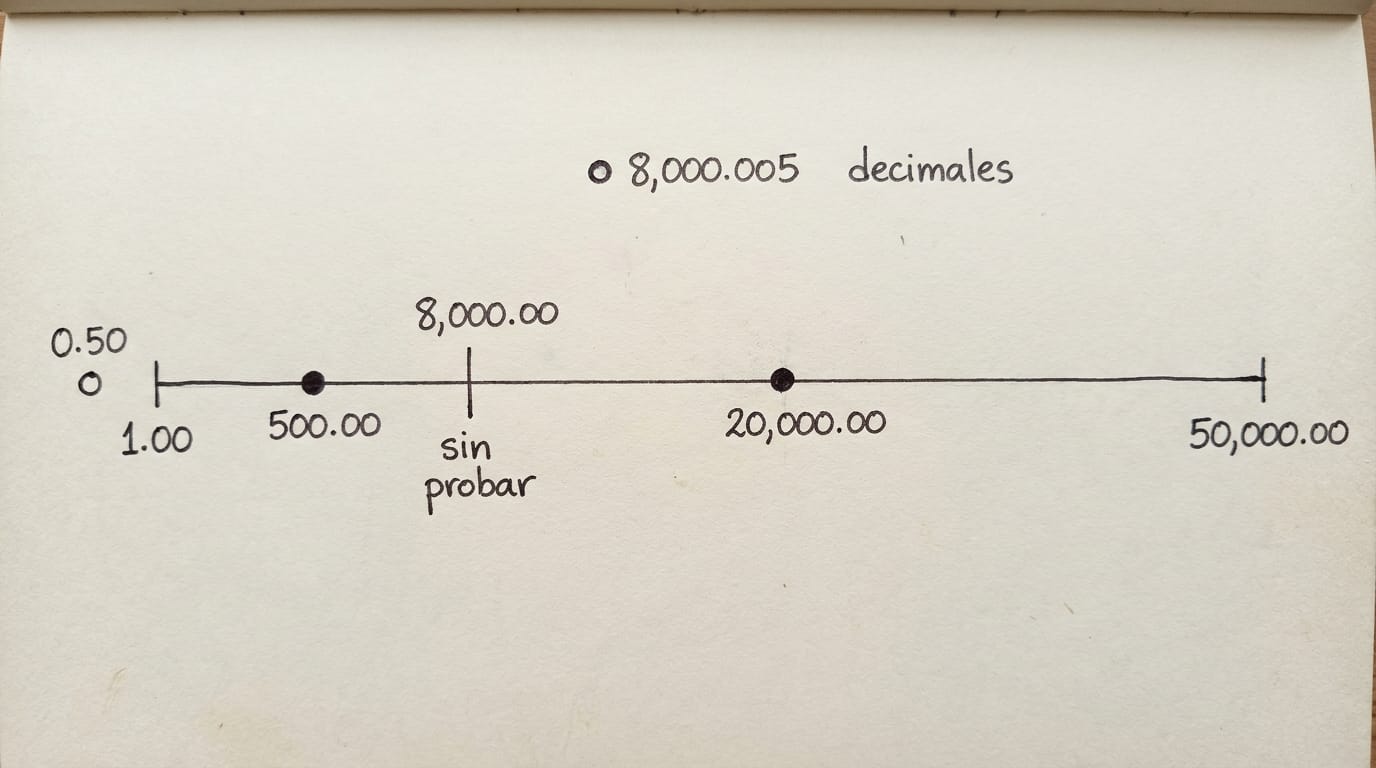
Para ejecutar cada rama del código bastan cuatro montos de entrada, los de esta tabla. Una herramienta de cobertura de código mide qué ramas ejecutaron las pruebas.
| Caso | Monto | Decisión que ejercita | Resultado esperado |
|---|---|---|---|
| CB-01 | 8,000.005 | Más de dos decimales: sí | Rechazo: «El monto admite como máximo dos decimales» |
| CB-02 | 0.50 | Fuera del rango: sí | Rechazo: «El monto debe estar entre \$1.00 y \$50,000.00» |
| CB-03 | 500.00 | Menor o igual que 8,000: sí | Se acepta; comisión 0.00; se cargan 500.00 |
| CB-04 | 20,000.00 | Menor o igual que 8,000: no | Se acepta; comisión 15.00; se cargan 20,015.00 |
Es importante destacar que las especificaciones de los requisitos dictan los resultados esperados; la estructura del código orienta cuáles casos ejecutar, pero no determina lo que deben retornar.
Sin embargo, lograr la cobertura total del código no equivale a garantizar su correcto funcionamiento. Si en la condición se hubiese empleado monto < LIMITE_SIN_COMISION en vez de <=, esos cuatro casos mantendrían la misma cobertura y pasarían por alto el defecto en 8,000.00, porque ninguno prueba un valor próximo a esa frontera. La cobertura de caja blanca muestra qué líneas o decisiones se ejecutaron, pero no valida el cumplimiento de las reglas de negocio.
Desde la experiencia: lo que suele fallar
Quien cuenta con experiencia en pruebas suele plantearse qué fallas ha presenciado previamente en sistemas similares. Surgen situaciones como ingresar un valor nulo, un número negativo o texto. También destacan los casos con cifras extremadamente largas o datos que infringen múltiples reglas de negocio simultáneamente.
Por ejemplo, un valor como 0.005 rebasa la cantidad permitida de decimales y, al mismo tiempo, se ubica por debajo del límite mínimo. Ante este escenario, ¿cuál es la notificación adecuada para el usuario? Las especificaciones del proyecto omiten esta definición, de modo que el comportamiento final quedó a criterio del código, el cual evalúa primero la restricción de decimales.
| Caso | Entrada | Resultado esperado |
|---|---|---|
| CE-01 | -100.00 | Rechazo: «El monto debe estar entre \$1.00 y \$50,000.00» (REQ-TRF-02) |
| CE-02 | Un 1 seguido de 30 ceros | Rechazo: «El monto debe estar entre \$1.00 y \$50,000.00» (REQ-TRF-02) |
| CE-03 | 0.005 | Los requisitos no dicen qué mensaje gana: pregunta para el negocio |
| CE-04 | Campo vacío | Los requisitos no lo dicen: pregunta para el negocio |
| CE-05 | «abc» | Los requisitos no lo dicen: pregunta para el negocio |
Que tres de estos cinco casos carezcan aún de un resultado esperado no es una falla de la técnica: es lo que encontró. Más que simples casos de prueba, son preguntas clave que el negocio debe responder.
Estas dudas no surgieron de la especificación de requisitos ni de la métrica de cobertura de código; provienen de identificar los puntos donde comúnmente se originan los defectos. Por esta razón, dichas técnicas actúan como un complemento indispensable para las dos anteriores, aunque dependen en gran medida del criterio e intuición de quien las ejecuta.
Lo que da una técnica
Al consolidar los casos provenientes de las tres familias de técnicas y eliminar duplicidades (como el valor 8,000.005, presente en caja negra y caja blanca), obtenemos el siguiente conjunto integrado de pruebas:
| Caso | Monto o entrada | Resultado esperado | De dónde salió |
|---|---|---|---|
| 1 | 0.99 | Rechazo por rango | Caja negra |
| 2 | 1.00 | Comisión 0.00; se cargan 1.00 | Caja negra |
| 3 | 8,000.00 | Comisión 0.00; se cargan 8,000.00 | Caja negra |
| 4 | 8,000.01 | Comisión 15.00; se cargan 8,015.01 | Caja negra |
| 5 | 50,000.00 | Comisión 15.00; se cargan 50,015.00 | Caja negra |
| 6 | 50,000.01 | Rechazo por rango | Caja negra |
| 7 | 8,000.005 | Rechazo por decimales | Caja negra y caja blanca |
| 8 | 0.50 | Rechazo por rango | Caja blanca |
| 9 | 500.00 | Comisión 0.00; se cargan 500.00 | Caja blanca |
| 10 | 20,000.00 | Comisión 15.00; se cargan 20,015.00 | Caja blanca |
| 11 | -100.00 | Rechazo por rango | Experiencia |
| 12 | Un 1 seguido de 30 ceros | Rechazo por rango | Experiencia |
| 13 | 0.005 | Pregunta para el negocio | Experiencia |
| 14 | Campo vacío | Pregunta para el negocio | Experiencia |
| 15 | «abc» | Pregunta para el negocio | Experiencia |
Logramos reducir cerca de cinco millones de montos posibles a únicamente 15 casos: 12 preparados para su ejecución y 3 preguntas pendientes que la unidad de negocio debe responder. Y eso es sólo el campo del monto: el tipo de cuenta, la plataforma o el horario sumarían sus propios casos, y combinarlos es otro problema con sus propias técnicas. Además, contamos con la justificación clara de por qué cada uno forma parte de la lista.
Pese a este avance, la lista todavía puede optimizarse. Diversos casos coinciden en la misma categoría: por ejemplo, 0.50 y -100.00 quedan rechazados por la misma regla que 0.99; el 1 acompañado de 30 ceros, por la misma que 50,000.01; 500.00 está exento de comisión al igual que 1.00 y 8,000.00, mientras que 20,000.00 cobra la misma tarifa que 8,000.01 y 50,000.00. Aunque provenían de enfoques diferentes, terminan evaluando exactamente la misma condición desde la perspectiva del requisito. De hecho, con los siete casos derivados de caja negra ya se logra que cada decisión del código se ejecute en sus dos ramas. Determinar cuáles es conveniente mantener y cuáles resultan redundantes es precisamente lo que aborda la técnica del próximo artículo.
Retomando las tres preguntas iniciales:
- ¿Cómo confirmamos que el código satisface los requisitos? Mediante casos de prueba cuyo resultado esperado provenga directamente de dichos requisitos.
- ¿Cómo los diseñamos? Aplicando técnicas estructuradas, alejándonos del azar y de la mera costumbre.
- ¿Y cómo conservamos una suite de pruebas acotada sin restar eficacia en la detección de defectos? Seleccionando cada caso con un propósito definido: ya sea porque representa a un conjunto de montos procesados de igual forma, porque se sitúa exactamente en el límite de un cambio de regla, porque fuerza una rama del código que ningún otro caso ejecuta, o porque señala un punto habitualmente susceptible a errores.
Ese propósito es el valor esencial que aporta una técnica. No solo disminuye la cantidad de casos, sino que explicita con claridad el alcance de lo que se evalúa y lo que permanece sin probar. En lugar de afirmar «efectué pruebas con varios montos y no hubo fallas», es posible sostener con fundamento: «evalué cada conjunto de montos, sus fronteras y aseguré que todas las decisiones del código tomaran sus dos ramas».
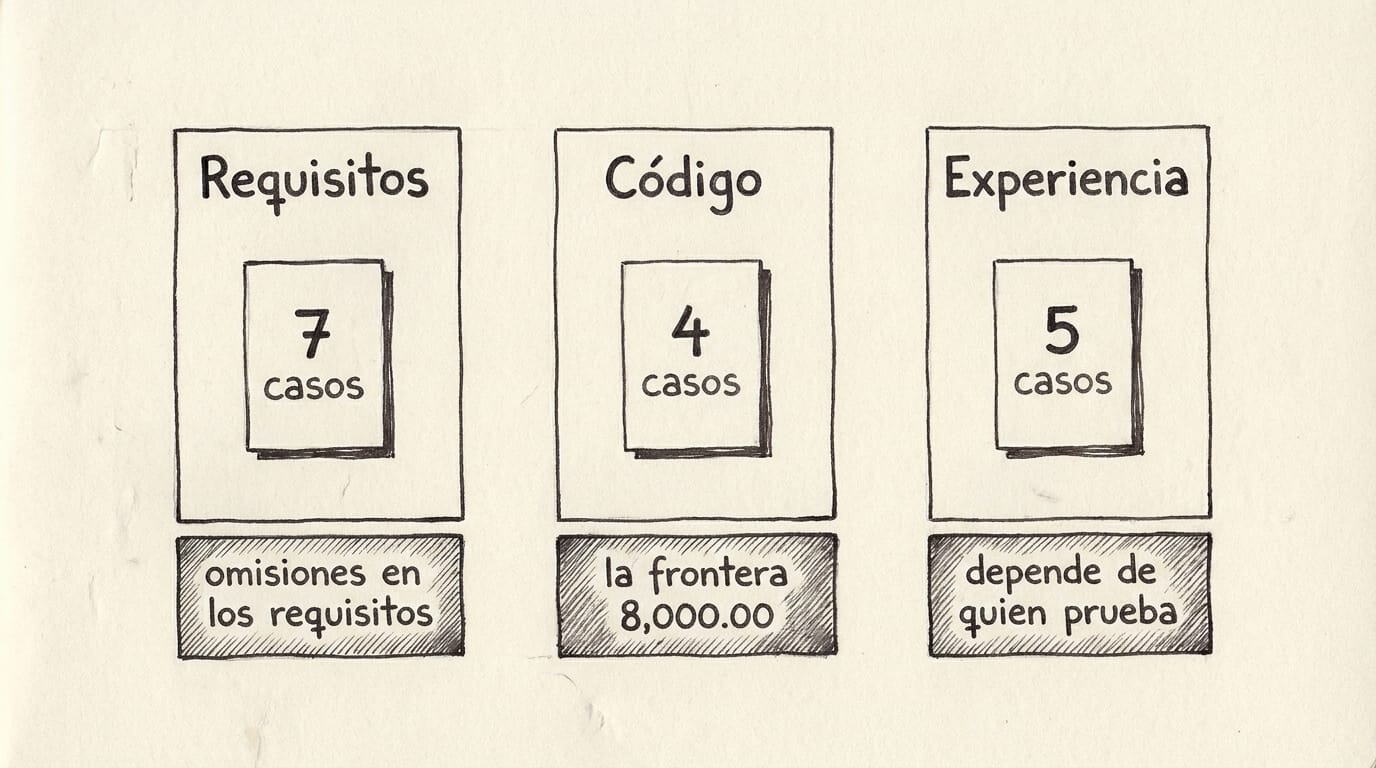
Ningún tipo de técnica resulta suficiente por sí sola: de los 15 casos, 7 vinieron de los requisitos, 4 del código y 5 de la experiencia, y cada familia deja algo fuera. La caja negra no detecta las omisiones en los requisitos; la caja blanca puede ejecutar todo el código sin probar 8,000.00; y la técnica basada en la experiencia depende enteramente de la trayectoria de quien la aplica. Integradas, logran complementarse mutuamente.
En las siguientes entregas examinaremos detalladamente cada técnica utilizando este mismo escenario bancario, iniciando con las dos técnicas de caja negra más habituales: la partición de equivalencia y el análisis de valores límite.
Para que un agente de código diseñe los casos de prueba con estas técnicas, existe el skill gratuito test-design: github.com/diariobug/marketplace.
Fuentes
- ISTQB, 2024. "Certified Tester Foundation Level Syllabus v4.0.1." International Software Testing Qualifications Board, 15 de septiembre de 2024, §1.3 (principio 2) y §4.1. https://www.istqb.org/certifications/certified-tester-foundation-level-ctfl-v4-0/
- ISTQB, s. f. Glosario estándar de términos de pruebas de software, en español. https://glossary.istqb.org/es_ES/home